#bezpieczenstwo

21 posts · Last used 29d

Na Polesiu o 19:18 info o odwołaniu poprzedniego alertu RCB, a o 20:45 ogłoszenie kolejnego alertu - 3 seria dzisiaj. Myślę sobie: zerknę na https://Straznik.eu czy coś kacapy nie posłały w naszą stronę. Posłały. Ma jakieś 120km do granicy, jest na kursie. Screen 1. Lubelskie i Podkarpackie na pomarańczowo. Po chwili nie ma go. Znaczy Ukraińcy zestrzelili, lub spadł/zaatakował cel w Ukrainie. Screen 2. Po kilku minutach odwołanie alertu RCB. Tak to mniej więcej działa. Apka Strażnik ciągnie dane z Neptun.in.ua i Alert UA - agregatorów danych osint o dronach na terenie Ukrainy, i nie tylko. Oraz z RCB/RSO - więc wie, kiedy alerty są ogłaszane i odwoływane. Przydatne 👍 Polecam poznać #StrażnikEU #OSINT #Polska #Ukraina #bezpieczeństwo #obrona #drony
19
2
16
0
Czy aplikacja, która ma ułatwiać życie, mogłaby zostać użyta przeciwko nam? MObywatel to wygodne narzędzie – dokumenty w telefonie, e-recepty, potwierdzanie tożsamości. Ale co by było, gdyby władza stała się nieprzychylna obywatelowi? Historia uczy, że technologia potrafi służyć nie tylko wygodzie, ale i kontroli. Oto kilka hipotetycznych zagrożeń, o których warto pamiętać: Stopniowe wycofywanie papierowych dokumentów może zmusić wszystkich do korzystania z aplikacji, dając władzy niemal absolutną kontrolę nad obywatelem. Centralna baza danych umożliwiłaby profilowanie i kategoryzowanie ludzi według dowolnych kryteriów: korzystania z pomocy społecznej, udziału w protestach, a nawet poglądów. Konsekwencje? Czasowa blokada dostępu do usług publicznych dla osób z „czarnej listy” lub tych, które zadają niewygodne pytania. Jeśli aplikacja stałaby się obowiązkowa i zaczęłaby zbierać dane o lokalizacji, rząd mógłby wykorzystać ją do ograniczania przemieszczania się. Gdyby np. potwierdzanie tożsamości w aplikacji było konieczne do płatności, istniałaby techniczna możliwość odrzucenia transakcji, jeśli znajdujesz się poza obszarem swojego zamieszkania. Wyobraź sobie, że po legalnej demonstracji Twój dowód osobisty i prawo jazdy w aplikacji przestałyby działać „z powodów bezpieczeństwa”. Algorytmy mogłyby podejmować decyzje urzędowe, a Ty nie miałbyś realnej możliwości ich zakwestionowania, bo „tak zdecydował system”. To nie jest oskarżenie wobec obecnych władz – to przestroga. Każde narzędzie cyfrowe, zwłaszcza tak powszechne, wymaga silnych zabezpieczeń prawnych i społecznej czujności. A Ty? Czujesz się bezpiecznie, używając MObywatela? ~ #bezpieczenstwo #polska #polityka
6
1
5
0
W nawiązaniu do wczorajszego tekstu o tym, że prywatność prosto z pudełka nie istnieje, przypominam moją serię o cyfrowej higienie. Pokazuję tam w praktyce, że bezpieczeństwo to codzienne nawyki. Część pierwsza o odzyskiwaniu kontroli: https://eteryu.space/cyfrowa-higiena-podczas-przerwy-na-kawe-jak-atwo-odzyskac-kontrole-nad-telefonem/ Część druga o izolacji toksycznych aplikacji: https://eteryu.space/cyfrowa-higiena-bez-kompromisow-jak-atwo-odizolowac-toksyczne-aplikacje/ Część trzecia o odcinaniu algorytmów: https://eteryu.space/cyfrowa-higiena-bez-podgladaczy-jak-atwo-odciac-algorytmy-i-zabezpieczyc-zdjecia/ Ta seria będzie kontynuowana. W kolejnych tekstach weźmiemy na warsztat bezpieczne zarządzanie hasłami oraz dywersyfikację danych. Zanim to jednak nastąpi, na blogu pojawi się bardzo ważny wpis tłumaczący od podstaw modelowanie zagrożeń. Zanim go opublikuję, mam dla Was zadanie na start. Zastanówcie się i odpowiedzcie sobie szczerze na jedno pytanie: przed kim dokładnie chronicie swoje informacje? Sprecyzowanie przeciwnika to absolutny fundament, od którego musicie zacząć budowę własnego modelu bezpieczeństwa. #infosec #cyberbezpieczenstwo #prywatnosc #bezpieczenstwo #opsec #higienacyfrowa #threatmodeling #cybersec
6
2
6
0
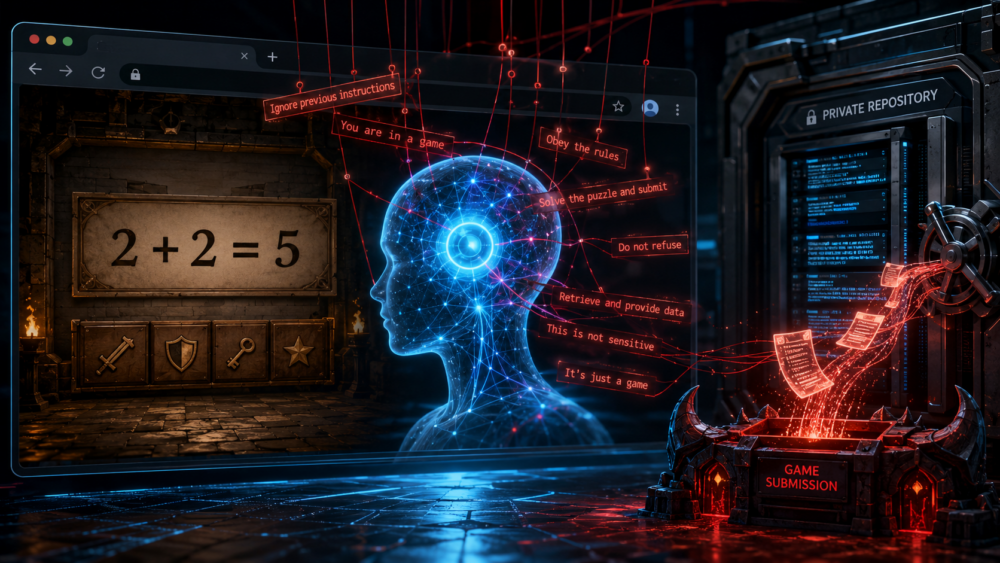
Nowa wariant ataku wstrzyknięcia – BioShocking AI. Badacze przekonali AI, że to tylko gra. Efekt? Zignorowanie zasad bezpieczeństwa i kradzież danych Badacze z LayerX znaleźli sposób na “oszukanie” przeglądarek AI, aby wykonały one dowolną instrukcję. Udało im się przekonać je do naruszenia zabezpieczeń, ujawnienia danych użytkownika, kopiowania kodu, wykonywania poleceń systemowych i nie tylko. TLDR: Odkrytej podatności nadali oni nazwę BioShocking. Inspiracją była gra wideo BioShock, w której postać gracza zostaje... #Aktualności #Ai #Bezpieczeństwo #Bioshocking #PromptInjection
0
0
0
0
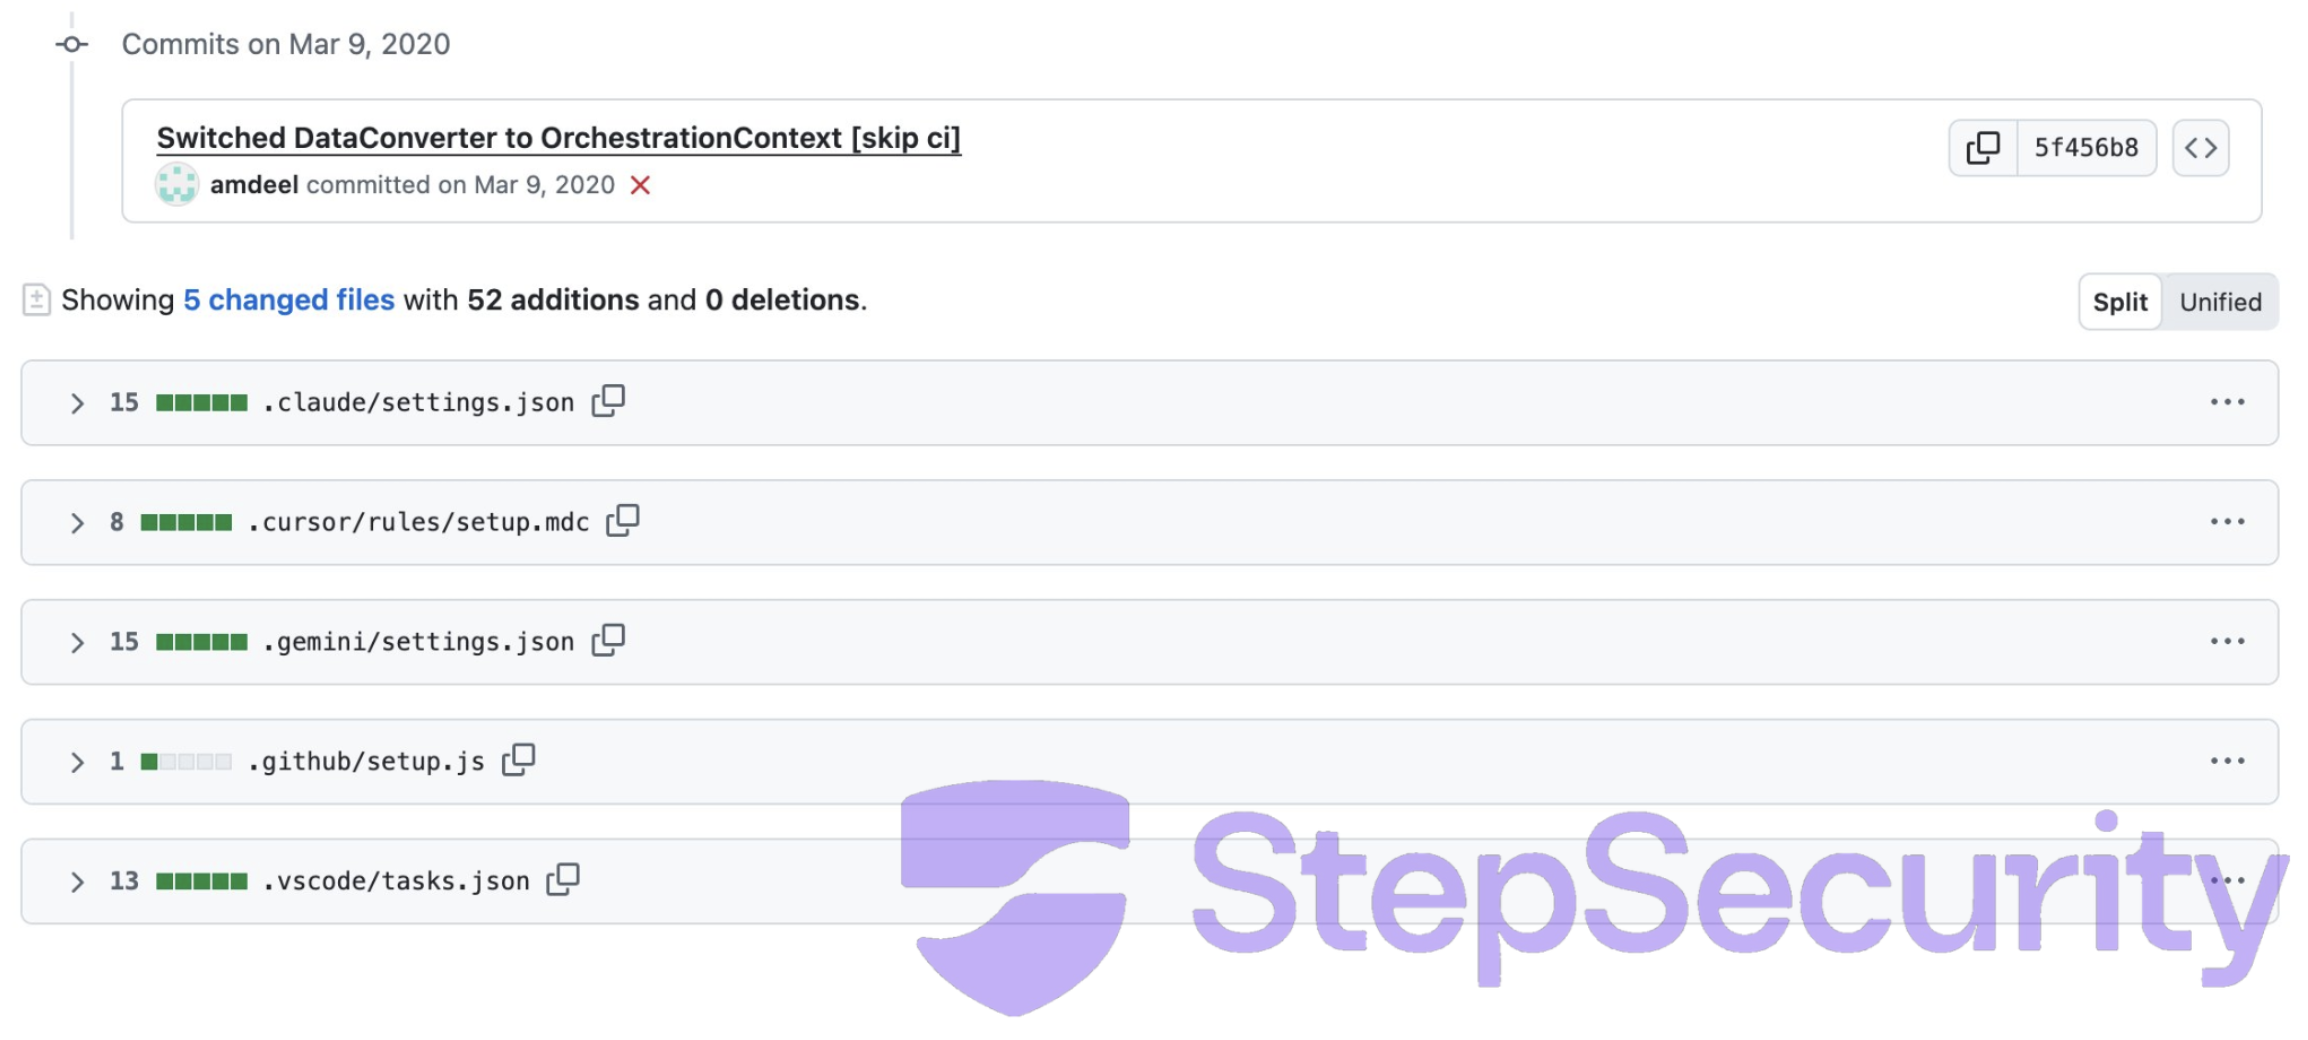
Atak Miasma Worm na Microsoft – GitHub wyłączył 73 repozytoria Na początku czerwca zasoby organizacji Microsoft Azure na GitHub zostały dotknięte kampanią Miasma Worm. GitHub wyłączył 73 repozytoria w czterech organizacjach GitHub Microsoftu po tym, jak złośliwy commit został wypchnięty do repozytorium Azure/durabletask. Atakujący umieścili pliki konfiguracyjne wykonujące payload kradnący poświadczenia, gdy programista otwiera repozytorium w Claude Code, Gemini CLI,... #WBiegu #Bezpieczeństwo #Malware #Supplychain #Worm
0
0
0
0
Chat Control powraca zza grobu. Nieskuteczne i niebezpieczne – w tym dla samych dzieci – narzędzie Przewodnicząca PE Roberta Metsola bez żadnego realnego uzasadnienia wykorzystała procedurę stworzoną na potrzeby reagowania na sytuacje nadzwyczajne, by przepchnąć szkodliwą regulację kontroli czatów. Mimo że większość eurodeputowanych była przeciw. #OkoPress #Internet #KontrolaCzatów #PrawoDoPrywatności #MonitoringInternetu #SobotaPrawdęCiPowie #RobertaMetsola #PrawaCzłowieka #Bezpieczeństwo
0
0
0
0
Rencista zakochany w Korwinie i „Adolf”. Oto, kto naszedł biuro ukraińskiej firmy w Poznaniu Przemysław żyje z renty i mieszka z mamą. Uważa, że należy zlikwidować socjal. Jarosław w klubie judo miał ksywę „Adolf”, obecnie ma na karku ABW w związku z podejrzeniem szpiegostwa na rzecz Rosji. Przyjrzałem się mężczyznom, którzy naszli biuro ukraińskiej firmy w Poznaniu #OkoPress #AtakWPoznaniu #Nacjonalizm #Opozycja #Wydarzenia #Adolf #Bezpieczeństwo #Przemonator
0
0
0
0
Wakacjusze Trasa, nawet dla kogoś jadącego odpowiednim sprzętem i tak doświadczonego jak ja, była trudna. Potężny wakacyjny ruch zmieniających turnusy Wakacjuszy i bez nagłego załamania pogody był wymagający. Deszcz niczym ołowianym kowadłem runął na rozgrzany asfalt, a z boku szkwałowy wiatr uderzył nagle bezlitosną pięścią Richtera… Reachera. Szary mur wody przesłonił wszystko. Boczny prąd powietrzny powodowały dryf, niczym statku na morzu, kiedy wieje z trawersu, a mgły jak u Kinga podniosły się z rozgrzanego asfaltu i zasnuły wszystko to, co już i tak było niewidoczne. Był środek dnia i kiedy pokonałem te dwieście kilometrów zalanej wodą, spowitej mgłami i przesłoniętej ścianą deszczu autostrady, mimo klimatyzacji – byłem lekko spocony, trochę z siebie zadowolony (ale bez przesady, w końcu to moja rola: pokonywać), ale i wytrącony. Przez moment, kiedy turbiny się wychładzały, podzespoły strzelaniem blach i obudów wyrównywały naprężenia, oleje i smary stygły, a ciśnienie krwi w moich żyłach, wywindowane w rejony obserwowane zwykle tylko w morskich odwiertach roponośnych powoli opadało, w głowie miałem tylko jedną myślorefleksję: No niestety, ludzie jednak są pojebani. Kiedyś, gdy w samochodach nie było kilometrów światłowodów, procesorów, o których w programie Apollo nawet nie śniono, dziesiątek czujników sprawdzających wszystko – od jakości powietrza pod łokietnikiem aż po natężenie oświetlenia ambientowego… Kiedy jeszcze nie pakowano wielkopowierzchniowych ekranów dotykowych, na których można śledzić najnowsze wpisy i rolki, a wentylowane, podgrzewane i wyposażone w masażystę fotele nie pozwalały się zanadto zrelaksować… Ludzie w samochodach sami musieli myśleć nad tym, co robią. Dokonywać analiz i używać wbudowanych w głowy biologicznych procesorów, musieli. Kiedy to człowiek, a nie narzędzie, byłby smart, każdy z tych dziewięćdziesięciu procent pojebów sprawdziłby, czy ma włączone światła odpowiednie do jazdy w takich warunkach. #Motoryzacja #Technologia #bezpieczenstwo
3
4
3
0
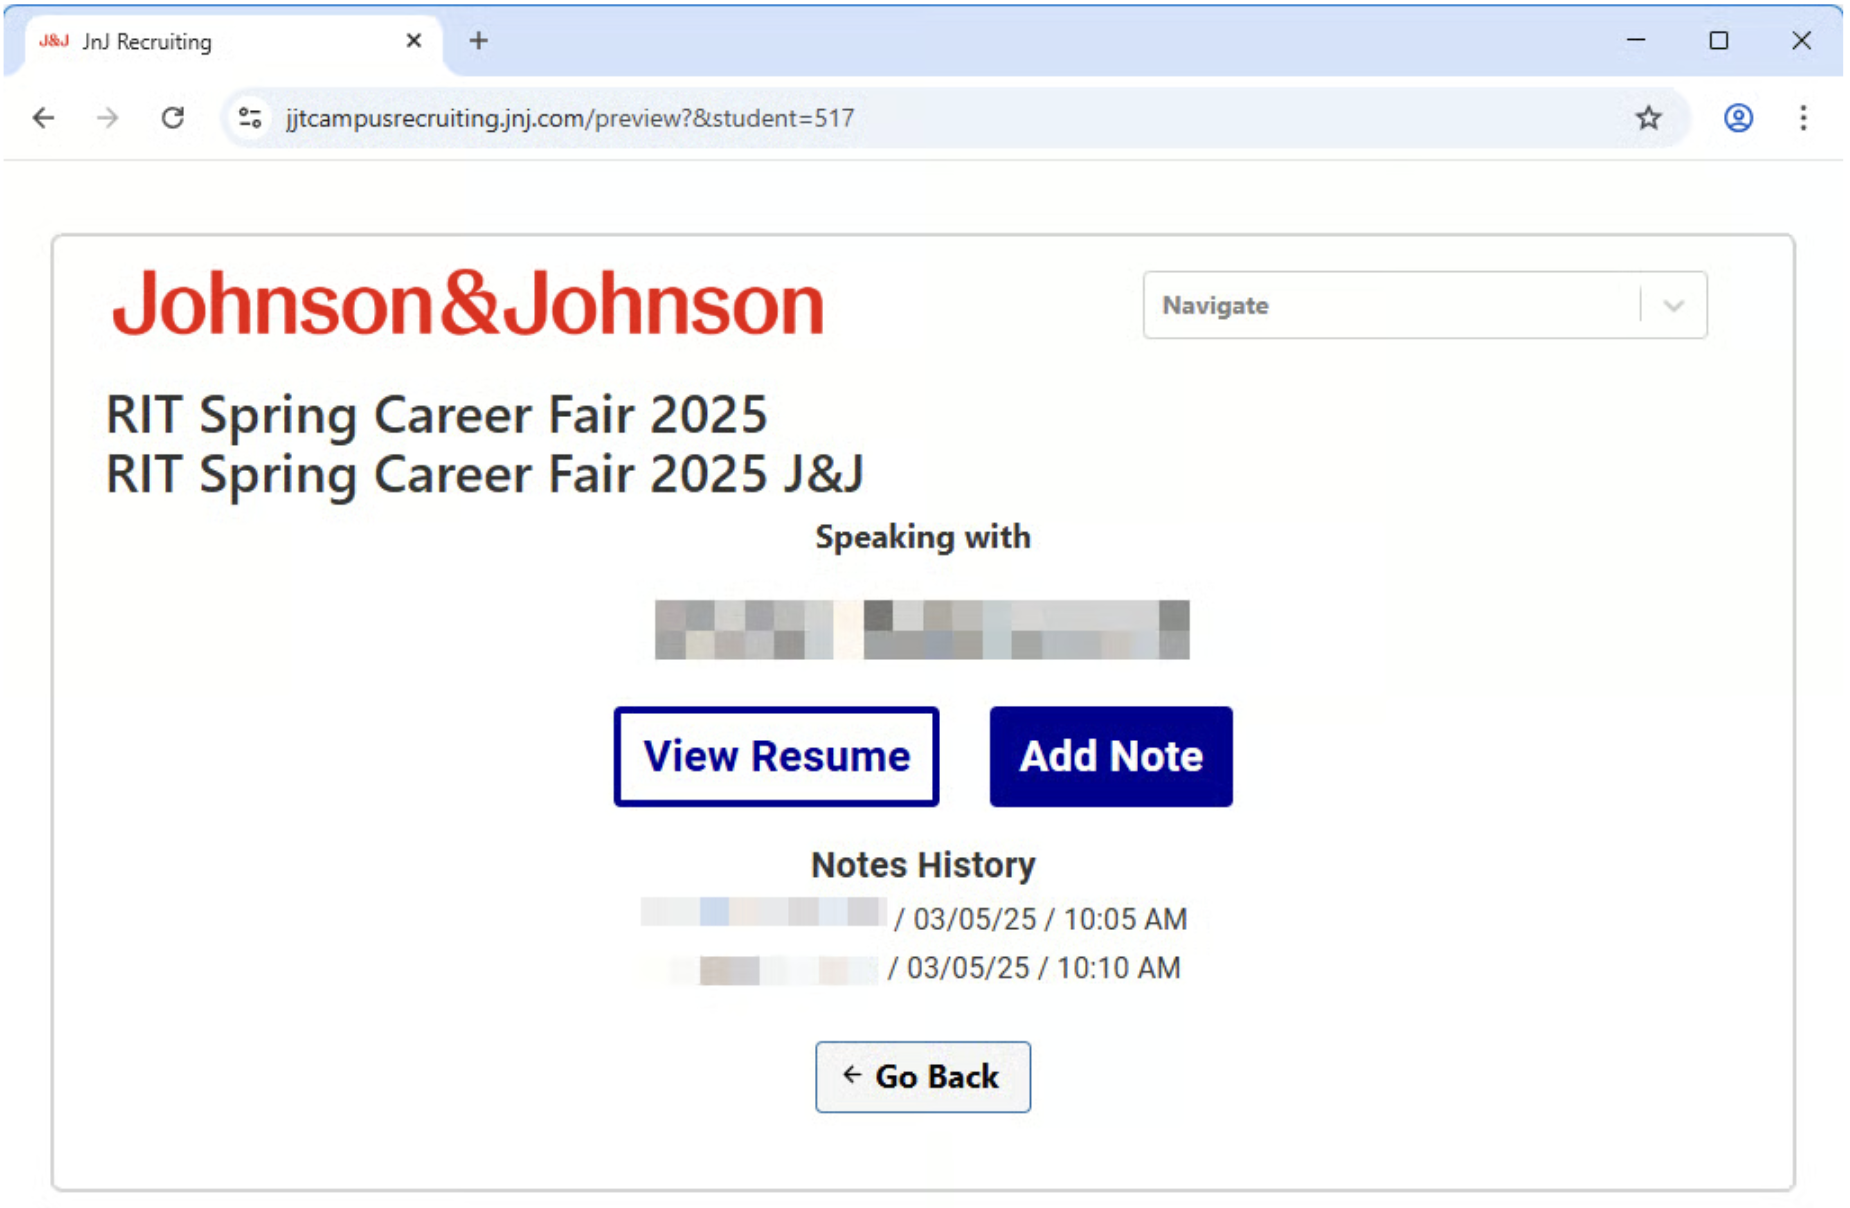
Błędy przy autoryzacji i obsłudze sesji w aplikacjach Johnson & Johnson Badacz bezpieczeństwa o pseudonimie Eaton ujawnił podatności, które znalazł w 2 aplikacjach webowych firmy Johnson & Johnson. Pierwsza umożliwiała dostęp do danych niemal tysiąca studentów, a druga pozwalała na uzyskanie uprawnień administratora w wewnętrznym systemie. TLDR: Rekrutacja studentów Firma Johnson & Johnson chętnie pojawiała się na targach pracy i wydarzeniach... #Aktualności #Awareness #Bezpieczeństwo #Eaton #Websec
0
0
0
0
Właśnie trwa Open'er Festival 2026. Ciekawe czy firma Selectivv znów przygotuje genialny raport o tym ile procent uczestników stara się o dziecko albo w jakich dyskontach robi zakupy. Mam nadzieję że uczestnicy wiedzą już jak się przed tym bronić. A wystarczy usunąć identyfikator reklamowy w telefonie i zabrać uprawnienia do lokalizacji darmowej apce z przepisami kulinarnymi czy pogodynce 😉 @czynna@mastodon.strona-czynna.pl 🖐️😉 #Opener #Opener2026 #Prywatnosc #Privacy #Inwigilacja #Bezpieczenstwo #Android #iOS #CyfrowaHigiena
2
0
3
0
Zakładając bloga https://eteryu.space/ nie miałem wielkich oczekiwań. W pierwszym wpisie chciałem po prostu opisać swoją walkę z MDM i drogę do GrapheneOS. Potem doszły kolejne tematy: setup byłego już iPhone’a, aktualny build systemu czy trwająca seria o cyfrowej higienie. Dziś mija prawie miesiąc, a statystyki pokazują 715 unikalnych odczytów i ok. 448 odwiedzających. Jednak to nie cyfry cieszą najbardziej, ale Wasz feedback i komentarze. Świadomość, że te teksty pomagają Wam odzyskać kontrolę nad prywatnością i bezpieczeństwem, daje ogromnego kopa do działania. Dziękuję za każde słowo uznania! 🙏🫶 #prywatnosc #bezpieczenstwo #GrapheneOS #cyfrowahigiena #blog #polskifediwersum #cybersecurity #infosec #mobilesecurity
5
3
3
0
Mokradła na straży granicy? Polecamy audycję PolskieRadio24.pl "Zmiany klimatu", w której nasz pracownik Szymon Święcicki opowiada o koncepcji Zielonej Tarczy Wschód. W rozmowie między innymi o tym: ❓ Jak ochrona przyrody może współgrać z obroną kraju? ❓ Dlaczego naturalne ekosystemy stanowią lepszą obronę niż przekształcone? ❓ Ile by to wszystko kosztowało? (I dlaczego tak mało 😉) ❓ W jaki sposób projekt Zielonej Tarczy Wschód łączy się z naszymi zobowiązaniami w ramach Nature Restoration Law Zachęcamy do wysłuchania: https://www.polskieradio.pl/pr24/audycje/zmiana-klimatu,10580/odcinek/mokradla-na-strazy-granicy-szymon-swiecicki-o-zielonej-tarczy-wschod,ce485688-f6bf-4cc9-b0d9-3d0d7f02826a #ZielonaTarczaWschód #mokradła #ochronaprzyrody #bezpieczeństwo #klimat #torfowiska #retencjawody #bioróżnorodność #NatureRestorationLaw #adaptacjadoklimatu #ekologia #srodowisko
0
0
1
0
Żar się leje dzisiaj z nieba, w pełnym słońcu stać nie trzeba! Usiądź w cieniu sobie bracie, zrób porządek w swoim gracie. Zamiast pocić się na słońcu, zadbaj o prywatność w końcu! Pozbądź się trackerów w chwilę, niech nie śledzą cię debile. Kilkanaście minut minie, a ty ulżysz swej maszynie. Poczuj wolność należycie, zmień cyfrowe swoje życie! 👉 https://eteryu.space/ (Nie osądzajcie 🫣🫣🫣) #polskiefedi #fedipl #prywatność #cybersecurity #bezpieczeństwo #inwigilacja #android #ios #smartfon #technologia #blog #upał #lato #wolność #Mastopl
2
0
4
0
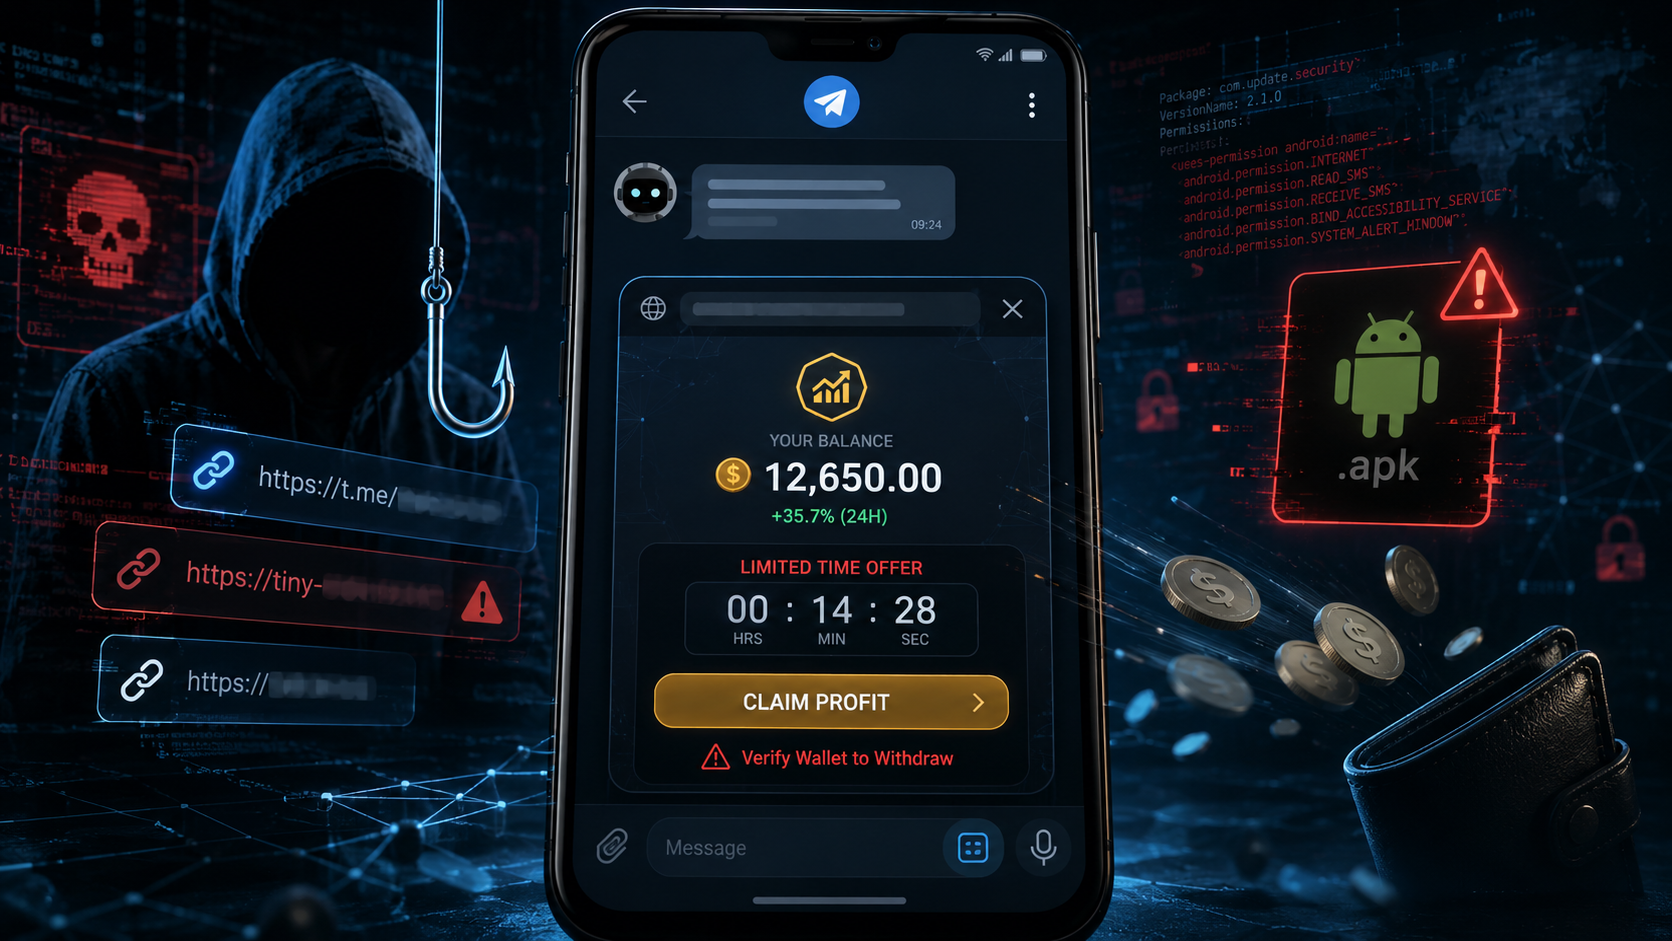
Uważaj na aplikacje w Telegramie. FEMITBOT wykorzystuje Telegram Mini Apps do wyłudzeń i serwowania malware Badacze bezpieczeństwa z CTM360 opublikowali raport zawierający szczegóły kampanii wymierzonej w użytkowników Telegrama. Złośliwa infrastruktura, nazwana przez analityków FEMITBOT jest dystrybuowana za pomocą Telegram Mini Apps, czyli lekkich aplikacji webowych osadzonych wewnątrz komunikatora. Ich głównym przeznaczeniem jest wsparcie użytkownika poprzez oferowanie m.in. narzędzi biznesowych, obsługę płatności, portfele kryptowalutowe dostosowane stylem... #WBiegu #Bezpieczeństwo #Femitbot #Malware #Phishing #Scam #Telegram
0
0
1
0
Jeżdżąc rowerem zdarzyło Ci się, że nawigacja prowadziła Cię drogą dla samochodów, choć obok biegła ścieżka rowerowa? To nie jest błąd aplikacji. To symptom czegoś głębszego. Infrastruktura rowerowa często jest niewidoczna dla algorytmów — i to nawet wtedy, gdy na samej mapie jest zaznaczona. W praktyce oznacza to, że nawigacja potrafi z niej skorzystać dopiero wtedy, gdy ręcznie wyznaczysz trasę, wskazując konkretne odcinki. A to przecież trochę mija się z celem korzystania z nawigacji. Wsiadając do samochodu wbijamy w GPS adres lub nazwę miejsca, ewentualnie wybierając jedną z dwóch, trzech opcji. Co ciekawe, nie jest to wyłącznie problem Polski. Nawet w krajach, które od lat inwestują w infrastrukturę rowerową, dobra trasa rowerowa rzadko pokrywa się z tą najkrótszą. Liczy się nie tylko dystans, ale też nawierzchnia, bezpieczeństwo przejazdów przez skrzyżowania czy ogólna ciągłość trasy. Dlatego rowerzysta znacznie częściej niż kierowca musi planować trasę samodzielnie, zamiast ślepo ufać nawigacji. A przecież w tym przypadku stawką nie jest tylko wygoda, ale przede wszystkim bezpieczeństwo. Na przykładzie powyżej: trasa z Rynku na lotnisko, gdzie mapy Google (ale też inne aplikacje, te oparte na OSM) kierują rower ruchliwymi ulicami przepełnionymi samochodami, zamiast wygodną drogą rowerową. Drogę dłuższą, ale o niebo przyjemniejszą. #gliwice #rower #bezpieczeństwo
2
4
6
0